Sorun çözümü
Google Cloud'da IAM Rolü Atanamıyor: Hata Nedenleri ve Çözümü (2026)
İsmet Öztürk · · 5 dk okuma
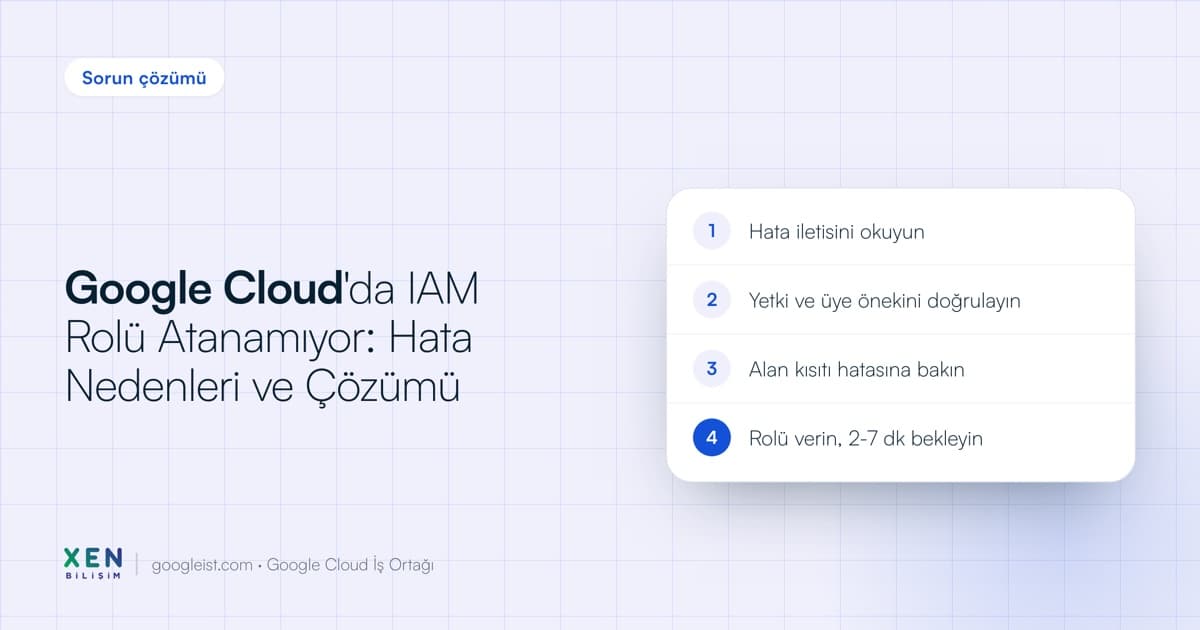
Google Cloud'da bir kullanıcıya rol verirken işlem hata veriyorsa neden çoğunlukla şu dört yerden biridir: rolü veren hesabın politikayı yazma izni yoktur, üyenin türü ya da yazımı yanlıştır, kuruluşta alan kısıtlaması vardır ya da politika yazılırken etag veya boş bağlama kuralı bozulmuştur. Hata iletisini okuyup bu dört yeri sırayla kontrol etmek sorunu çözer.
Bu hata neden oluşur
IAM'de izinler doğrudan kullanıcıya verilmez. Bir rol, bir üyeye (principal) bağlanır ve bu bağlama kaynağın izin politikasına yazılır. Rol atama işlemi başarısız olduğunda sorun ya yazan hesapta, ya yazılan üyede, ya da politikanın kendisindedir. Aşağıdaki tablo en sık karşılaşılan durumları toplar.
| Belirti | Neden | Çözüm yönü |
|---|---|---|
| Rolü verirken PERMISSION_DENIED alınıyor | Hesapta kaynağın setIamPolicy izni yok | Project IAM Admin gibi bir rol edinin ya da yetkili birinden isteyin |
| Üye bulunamıyor ya da komut hata veriyor | Önek eksik veya hesap türü yanlış | user: ya da serviceAccount: önekini doğru yazın |
| FAILED_PRECONDITION hatası | Alan kısıtlaması üyenin alanına izin vermiyor | Kuruluş ilkesindeki izinli alanlara ekleme yapın |
| Politika yazılamıyor | Üyesiz bağlama kalmış ya da etag bozulmuş | Politikayı okuyup değiştirip yeniden yazın, boş bağlamayı silin |
| Dış kullanıcıya Owner verilemiyor | gcloud bu işlemi desteklemiyor | Konsolu kullanın |
Rolü vermek için hangi yetki gerekir
Google'ın erişim yönetimi sayfasına göre rol atamak için kaynağın izin politikasını okuma ve yazma izni gerekir. Bu izinleri içeren hazır roller kaynak türüne göre değişir.
| Kaynak | Rol | Gereken izinler |
|---|---|---|
| Proje | Project IAM Admin (roles/resourcemanager.projectIamAdmin) | resourcemanager.projects.getIamPolicy, resourcemanager.projects.setIamPolicy |
| Klasör | Folder Admin (roles/resourcemanager.folderAdmin) | resourcemanager.folders.getIamPolicy, resourcemanager.folders.setIamPolicy |
| Kuruluş | Organization Admin (roles/resourcemanager.organizationAdmin) | resourcemanager.organizations.getIamPolicy, resourcemanager.organizations.setIamPolicy |
| Hemen her kaynak | Security Admin (roles/iam.securityAdmin) | Yukarıdaki izinleri kapsar |
Bu izinleri içeren özel roller de çalışır. Rolü verecek hesapta bunlardan biri yoksa işlem 403 ile durur. Bu durumun nasıl okunacağı için Permission denied hatası yazımıza bakabilirsiniz.
Rol atanamıyorsa adım adım ne yapılır
- Hata iletisini tam kopyalayın. İleti hangi izin, hangi kaynak ve hangi hesap için reddedildiğini yazar.
- Komutu hangi hesapla çalıştırdığınızı kontrol edin:
gcloud auth list gcloud config get-value project - Bu hesapta yukarıdaki tablodaki rollerden birinin olup olmadığına bakın. Yoksa rolü verebilecek bir yöneticiden isteyin.
- Üye yazımını doğrulayın. Kullanıcı için
user:ad@sirket.com, hizmet hesabı içinserviceAccount:hesap@proje.iam.gserviceaccount.combiçimi gerekir. - Rolü komut satırından verin:
gcloud projects add-iam-policy-binding PROJE_KIMLIGI \ --member="user:ad@sirket.com" \ --role="roles/viewer" \ --condition=None - Hata FAILED_PRECONDITION ise bir sonraki bölüme geçin. Aksi halde birkaç dakika bekleyip erişimi sınayın.
"One or more users named in the policy do not belong to a permitted customer" hatası nasıl çözülür
Google'ın belgelediği gcloud hata metni aşağıdaki gibidir:
ERROR: (gcloud.projects.set-iam-policy) FAILED_PRECONDITION:
One or more users named in the policy do not belong to a permitted customer.
Bu hata, kuruluşta iam.allowedPolicyMemberDomains kısıtının uygulandığını gösterir. Kısıt açıkken yalnızca izin verilen kuruluş ya da Google Workspace müşteri kimliğine bağlı üyelere rol verilebilir. 3 Mayıs 2024 ve sonrasında oluşturulan kuruluşlarda bu kısıt varsayılan olarak uygulanır ve izinli tek değer kendi alanınızdır. Yeni bir kuruluşta kurumsal olmayan bir Gmail adresine ya da başka bir alandaki ortağınıza rol vermeye çalıştığınızda bu hatayla karşılaşmanız bu yüzdendir.
Çözüm yolları şunlardır:
- Kuruluş ilkesi yöneticisi (
roles/orgpolicy.policyAdmin) kısıtın izinli değerlerine ilgili kuruluşu ya da Google Workspace müşteri kimliğini ekler. - Yönetilen kısıt ya da özel politika kullanıyorsanız etkilenen hesapları istisna olarak tanımlayın.
- Yeni oluşturduğunuz bir gruba rol veremiyorsanız Google'ın önerisi 24 saat bekleyip yeniden denemektir.
Kısıtı kaldırmak yerine yalnızca gereken alanı eklemek daha güvenli bir yoldur. Ortak kuruluşlardan gelen kullanıcılar için hangi alanların izinli olacağını güvenlik sorumlusuyla birlikte belirleyin.
Üye türü ve öneki nasıl yazılır
Komutta üye önek ile birlikte yazılır. Google'ın sayfasındaki biçimler şunlardır:
user:my-user@example.com
serviceAccount:example-service-account@example-project.iam.gserviceaccount.com
Kullanıcı üyeler için alan adının Google Workspace ya da Cloud Identity alanı olması gerekir. Hizmet hesabına rol verirken user: öneki kullanmak sık yapılan bir hatadır. Rol adı da roles/SERVIS.KIMLIK, projects/PROJE_KIMLIGI/roles/KIMLIK ya da organizations/KURULUS_KIMLIGI/roles/KIMLIK biçimlerinden birinde olmalıdır. Özel rol kullanıyorsanız bu üçünden hangisinin projeye ya da kuruluşa ait olduğunu kontrol edin.
Politika yazarken etag ve boş bağlama hatası neden olur
Politikayı komutla değil doğrudan dosyadan yazıyorsanız Google okuma, değiştirme, yazma düzenini önerir. Önce get-iam-policy ile mevcut politikayı alın, dosyada bağlamaları düzenleyin, sonra set-iam-policy ile geri yazın:
gcloud projects get-iam-policy PROJE_KIMLIGI --format=json > politika.json
gcloud projects set-iam-policy PROJE_KIMLIGI politika.json
Dikkat edilecek üç kural vardır:
etagalanını silmeyin ya da değiştirmeyin. IAM politikayı yalnızca etag mevcut değerle eşleşirse yazar. Aradan başkası politikayı değiştirdiyse yazma reddedilir ve politikayı yeniden okumanız gerekir.- Yeni bir politika yazmak eskisinin üzerine kalıcı olarak yazar. Mevcut bağlamaları dosyada korumazsanız silinirler.
- Üyesi olmayan bağlama kabul edilmez. Bir rolün son üyesini kaldırıyorsanız bağlamanın tamamını silin.
Rol vermek istediğiniz hesap kuruluşunuzun dışındaki bir kullanıcıysa ve rol Owner ise, Google'ın belgesine göre bu işlemi gcloud ile değil konsolla yapmanız gerekir. Bu durum projenin bir kuruluşa bağlı olmadığı hallerde de geçerlidir.
Rol verdim ama etki etmedi, ne kadar beklemeli
Google'ın belgesine göre erişim değişiklikleri genellikle 2 dakika içinde, bazen 7 dakika ya da daha uzun sürede etkili olur. Politikada e-posta takma adı ya da ikincil alan adıyla yazdığınız üyenin birincil adresle gösterilmesi de normaldir. get-iam-policy çıktısı devralınan rolleri göstermez. Üst klasörde verilen bir rolü projede silemezsiniz, rolün verildiği yerde değiştirmeniz gerekir. Hassas işlemlerde Google yeniden kimlik doğrulaması isteyebilir.
Çözülmezse neye bakmalı
- Komutu çalıştıran hesabın doğru proje ve doğru kimlikle çalıştığına bakın.
- Kaynağın bir klasör ya da kuruluş altında olup olmadığını ve üst düzeyde alan kısıtı uygulanıp uygulanmadığını sorun.
- Rolün bir koşula bağlı olup olmadığını kontrol edin. Koşul varsa bağlamada
--conditiondeğeri belirtilmiş olmalıdır. - Verilmesi planlanan rolün gerçekten o kaynak türünde geçerli olup olmadığına bakın.
- Rol verildiği halde işlem yine reddediliyorsa sorun artık atamada değil erişimdedir. Bu durumda Policy Troubleshooter ile erişimi inceleyin.
Bu hatadan korunmak için hangi düzen kurulmalı
Rolleri tek tek kullanıcılara değil gruplara verin ve rol atama yetkisini az sayıda kişiyle sınırlı tutun. Kuruluşunuzda alan kısıtı varsa izinli alan listesini yazılı tutun ve ortak kuruluşlarla çalışma başlamadan önce güncelleyin. Hizmet hesaplarına yalnızca ihtiyaç duydukları rolü verin. Bu düzen hem rol atama hatalarını hem de Google Cloud güvenlik denetimindeki bulguları azaltır. Faturalama tarafında benzer bir yetki sorunu yaşıyorsanız faturalama hesabı bağlı değil hatası yazımıza bakın.
IAM rollerinizi, grup yapınızı ve kuruluş ilkelerinizi gözden geçirip rol atama hatalarını kalıcı olarak gidermeyi sizin yerinize yapabiliriz. Bize ulaşın, mevcut Google Cloud yapınıza birlikte bakalım.
Kaynaklar
Bu sayfadaki bilgiler aşağıdaki kaynaklara dayanır. Ürün ve mevzuat değişebilir, kaynakları da kontrol edin.
- Google Cloud: Manage access to projects, folders, and organizations
Gerekli roller, izinler, gcloud komutları, etag kuralı ve yayılma süresini anlatan resmi sayfa.
- Google Cloud: Restricting identities by domain
iam.allowedPolicyMemberDomains kısıtını, hata metnini ve 3 Mayıs 2024 varsayılanını anlatan resmi sayfa.
- Google Cloud: Permission error messages
IAM izin hatası iletilerinin biçimini anlatan resmi sayfa.